Slecht beveiligde laadpalen en warmtepompen vormen groot risico voor stroomnet
De Rijksinspectie Digitale Infrastructuur waarschuwt voor gevaarlijke schommelingen op het elektriciteitsnet door slimme apparaten.
Volg CODE X24
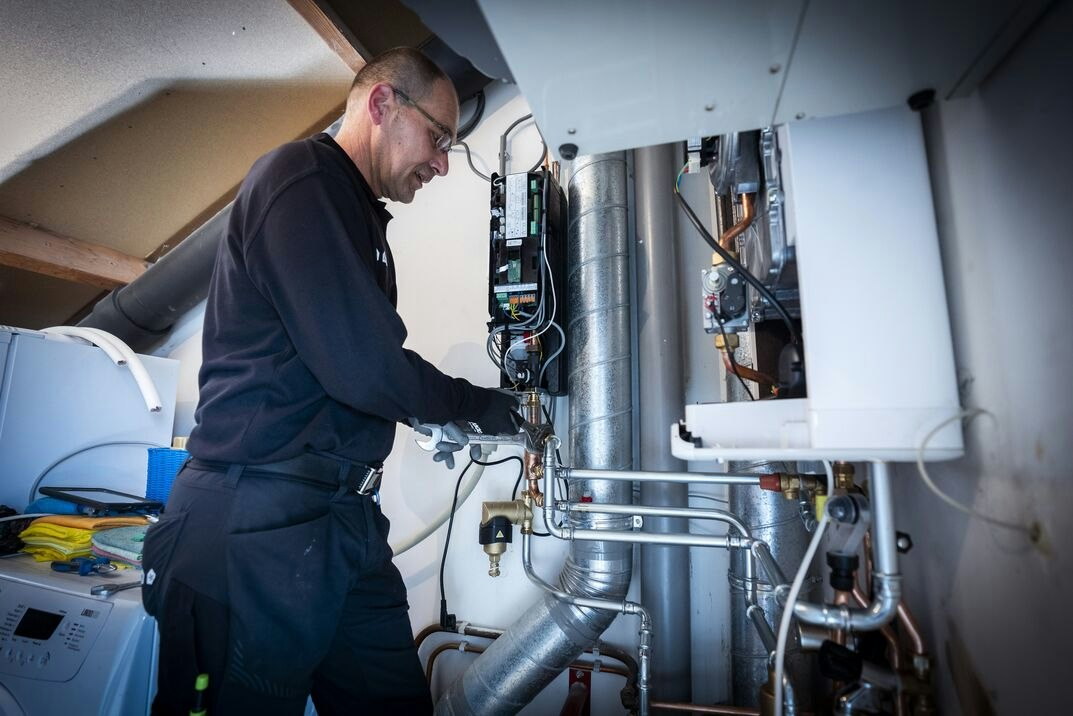
Slimme elektronische apparaten in huishoudens en bedrijven vormen een serieus risico voor de stabiliteit van het stroomnet. Door een gerichte cyberaanval of een fout in een software-update kunnen duizenden laadpalen, zonne-omvormers, thuisaccu's en warmtepompen tegelijk worden aan- of uitgezet. Dat stelt de Rijksinspectie Digitale Infrastructuur (RDI) in een nieuw onderzoeksrapport.
Het gaat om apparaten die via internet een groot elektrisch vermogen aansturen, door de inspectie aangeduid als 'high-power IoT'. Veel van deze installaties zijn verbonden met dezelfde centrale servers en software van fabrikanten of energiemanagementsystemen. Via die centrale ingang kunnen kwaadwillenden grote groepen apparaten tegelijk overnemen, of kan een fabrikant per ongeluk een foutieve update verspreiden. Ook buitenlandse staten zouden fabrikanten via dwangmiddelen kunnen inzetten om systemen te verstoren.
Zo richt de Cyber Resilience Act (CRA) zich vooral op algemene eisen en houdt de Europese NIS2-richtlijn rekening met de omvang van een organisatie in plaats van het aangestuurde vermogen.
De RDI draagt drie mogelijke oplossingen aan om de risico's te beperken. Ten eerste pleit de inspectie voor strengere Europese cybersecurityeisen en een onafhankelijke keuring voordat apparaten op de markt komen. Ten tweede moeten ook kleine of buitenlandse aanbieders die systemen op afstand beheren onder strenge Europese regels vallen. Ten derde is het versterken van de digitale autonomie noodzakelijk.
Voor huishoudens en ondernemers met zonnepanelen, laadpalen of warmtepompen betekent de waarshaking dat het verstandig is om te controleren wie apparaten op afstand beheert en om de software goed up-to-date te houden.