Ethereum-nodes moeten Java controleren na hack bij certificaatuitgever
Ontwikkelaars van Ethereum-software Teku en Besu komen met beveiligingsupdates vanwege een hack bij certificaatuitgever eMudhra.
Volg CODE X24
De update volgt op een beveiligingsincident bij eMudhra, waar een scriptfout zorgde voor zwakke privésleutels bij acht zogeheten *intermediate certificate authorities*. Na een melding op 17 oktober zijn deze certificaten ingetrokken. De onderliggende kwestie raakt software die nodig is om Ethereum-nodes te draaien.
De teams achter Teku en Besu brachten eind oktober nieuwe versies uit.
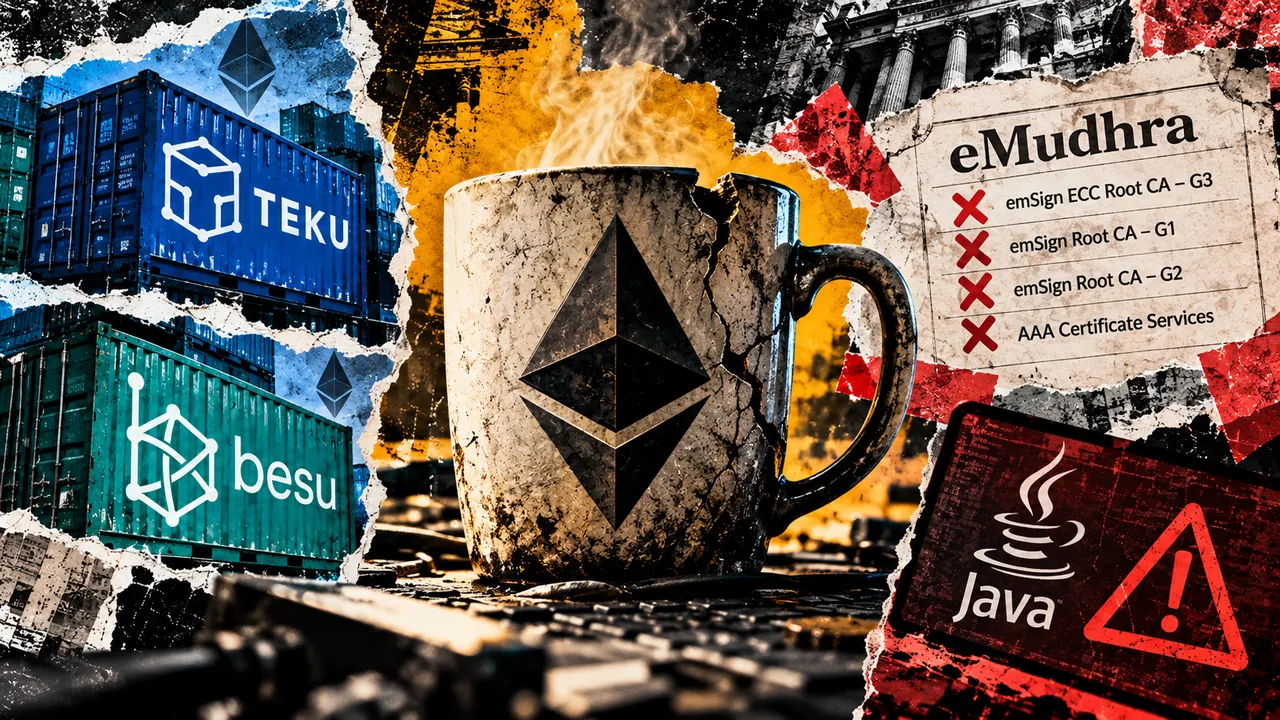
In de nieuwe Docker-images van beide clients wordt het vertrouwen in vier specifieke certificaatroots stopgezet: emSign ECC Root CA – G3, emSign Root CA – G1, emSign Root CA – G2 en AAA Certificate Services.
De mate van kwetsbaarheid hangt af van de configuratie. Op een niet-aangepaste runtime zou een aanvaller een getroffen HTTPS-verbinding moeten onderscheppen om zich voor te doen als het eindpunt. Er zijn vooralsnog geen meldingen dat de kwetsbaarheid daadwerkelijk is misbruikt.
Omdat Java standaard geen intrekkingslijsten controleert, zijn aanpassingen aan de software zelf niet voldoende voor alle installaties. De update van de client-images verandert namelijk niets aan de Java-omgeving op de host zelf wanneer software als binaire bestanden via tar- of zip-archieven wordt gebruikt. Ook Besu beperkt de automatische verwijdering van de roots tot de Docker-images.
De HTTPS-verbindingen van Teku kunnen onder meer betrekking hebben op remote signers, beacon nodes, execution clients en builders of relays. Ook startdata en metricsdiensten vallen hieronder. Daarnaast wijst de waarschuwing op testnetten zoals Sepolia, Hoodi en Ephemery, die bij een lege database startdata over HTTPS downloaden. Bepaalde Web3Signer-implementaties hebben daarnaast direct aanpassingen in de toegangscontrole nodig.