Eclair dicht kwetsbaarheid in Bitcoin Lightning-node
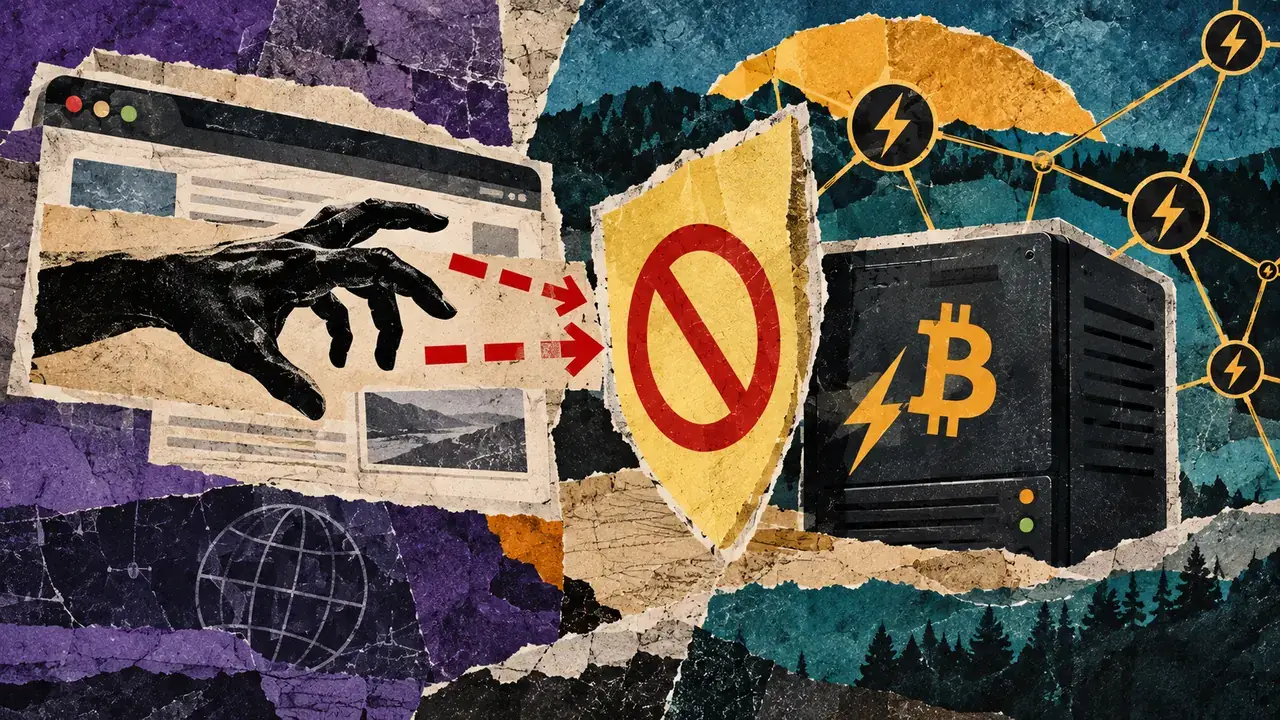
Ontwikkelaars van Bitcoin Lightning-software Eclair hebben versie 0.14.4 uitgebracht om een beveiligingslek te dichten dat via een browser commando's kon versturen naar een draaiende node.
Volg CODE X24
De kwetsbaarheid in Eclair maakte gebruik van opgeslagen inloggegevens in de webbrowser van een node-beheerder. Een kwaadwillende website kon via een HTML-formulier ongemerkt commando's indienen bij de API van de node, omdat de browser automatisch de opgeslagen HTTP Basic-authenticatie meestuurde.
Hoewel de aanvaller het antwoord van de node niet kon inlezen, kwamen de opdrachten wel aan. Met de API van Eclair is het onder meer mogelijk om de status van een node te bekijken, betaalkanalen te openen en te sluiten, en betalingen te verzenden of te ontvangen.
De uitgebrachte update v0.
Hierdoor worden ook legendarische browserinterfaces geraakt die vanaf dezelfde Deze frontends hebben voortaan een tussenliggende server nodig.
Command-line toepassingen zoals curl en eclair-cli sturen geen Origin-header mee en werken daardoor onveranderd door. Volgens onderhouders blijft het noodzakelijk om netwerktoegang en authenticatie goed te beveiligen. Onderhouder pm47 benadrukt dat de API gebonden moet blijven aan de lokale machine om netwerktoegang te beperken.
Beheerders kunnen upgraden door Eclair te stoppen, de nieuwe software te installeren en de node opnieuw te starten. Het sluiten van Lightning-kanalen is hiervoor niet nodig.