Datalek bij Vrienden van Amstel treft 128.000 e-mailadressen en persoonsgegevens
Door een datalek bij een toeleverancier liggen gegevens van 128.000 bezoekers op straat.
Volg CODE X24
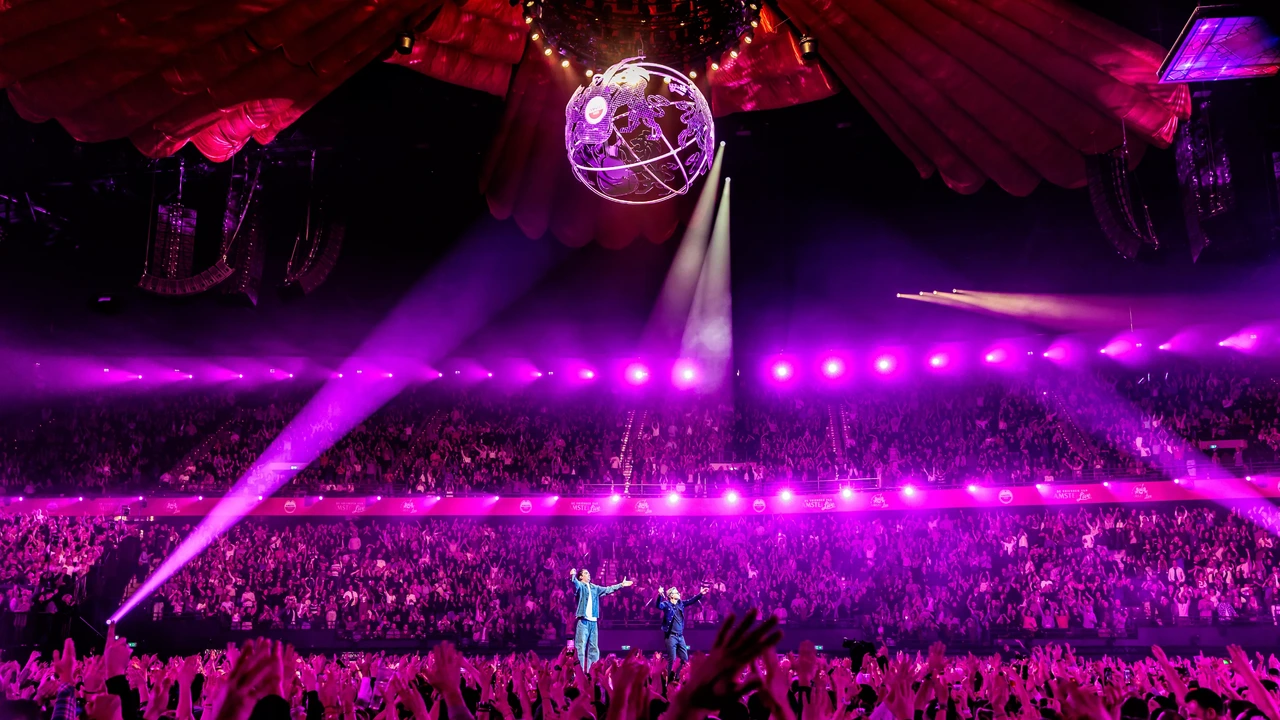
Door een datalek bij een leverancier liggen persoonsgegevens van 128.000 mensen op straat die zijn benaderd voor een bezoekersonderzoek van De Vrienden van Amstel Live en Amstel LIVE in de Kroeg. Het lek ontstond bij hostingbedrijf Cloudbear, een onderaannemer van onderzoeksbureau Abbi Insights dat het onderzoek uitvoerde voor de evenementen.
Om welke gegevens het precies gaat, verschilt per groep. Voor bezoekers van het hoofdevenement zijn naast e-mailadressen ook namen, telefoonnummers, postcodes, geslacht en geboortedata buitgemaakt. Voor de deelnemers aan het kroegenonderzoek gaat het om voornamen en e-mailadressen.
Betrokkenen zijn per e-mail geïnformeerd over het incident. Moederbedrijf Heineken roept op tot waakzaamheid en adviseert extra alert te zijn op verdachte e-mails, sms-berichten, WhatsApp-berichten en telefoontjes. Daarbij wordt benadrukt dat mensen nooit zomaar wachtwoorden of verificatiecodes moeten delen.
Het is nog onduidelijk in hoeverre de buitgemaakte gegevens inmiddels daadwerkelijk zijn ingezien, gekopieerd of misbruikt door kwaadwillenden. Heineken, Abbi Insights en Cloudbear zijn een onderzoek gestart naar de toedracht. Daarnaast is er melding gemaakt van het datalek bij de Autoriteit Persoonsgegevens.